
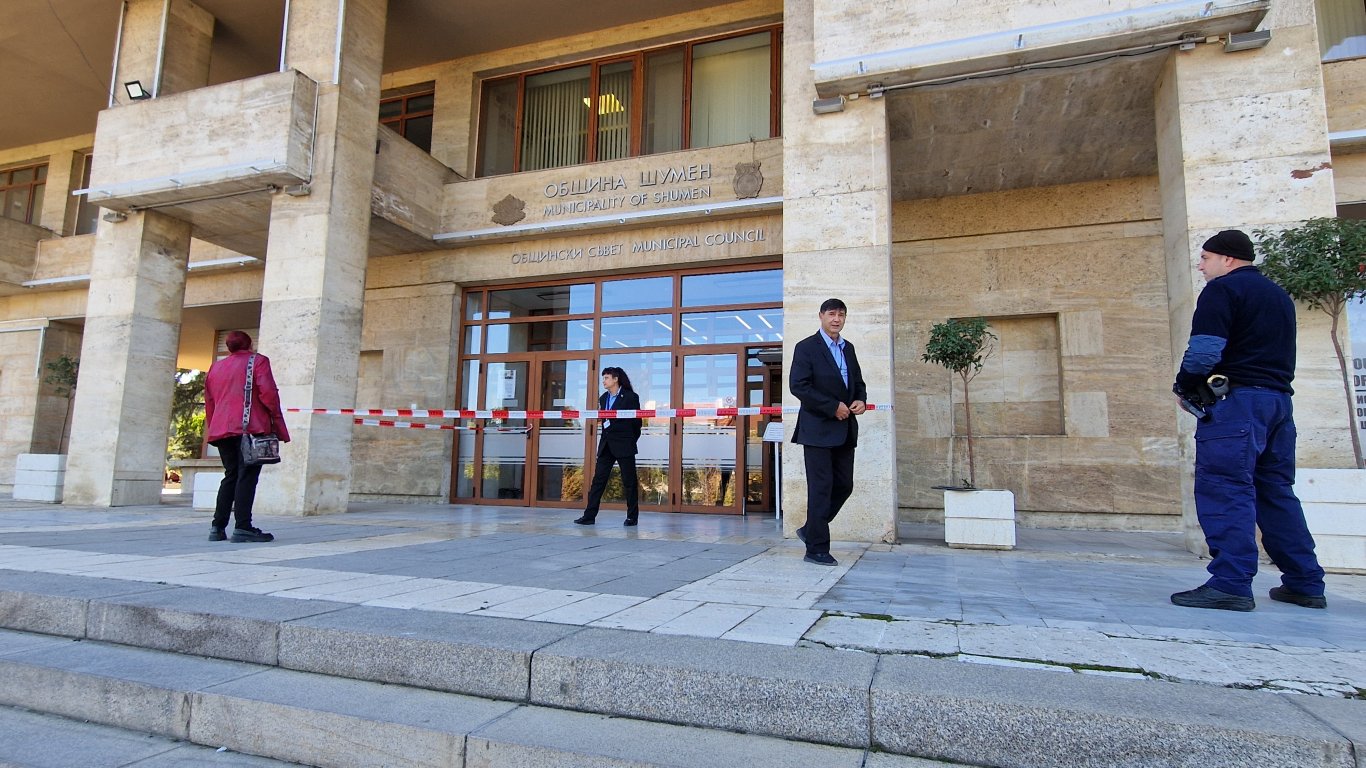
България стана мишена на серия от тревожни съобщения, които разтърсиха различни държавни институции. Става въпрос за фалшиви бомбени заплахи, които целят да дестабилизират спокойствието и да обзаят ресурсите на сигурностите служби.
Разследването на МВР разкрива интересна тактика на извършителите. Те не използват собствени канали за комуникация, а разчитат на компрометирани пощенски кутии и сървъри. Чрез този метод хакерите успяват да маскират реалния си произход и да затруднят проследяването им от страна на разследващите органи.
Географският обхват на атаките е впечатляващ и динамичен. Преди седмица следите сочеха към сървъри, базирани в Латинска Америка, но най-новите данни показват, че този път „дигиталните следи“ водят към държава член на Европейския съюз.
В момента Главна дирекция „Борба с организираната престъпност“ води интензивни разследвания по случаите. За да се разкрие истинският източник на тези провокации, българските власти си сътрудничат тясно с международни партньорски служби, опитвайки се да пробият стената от хакнати сървъри.